
Merak Edilenler: Blok Zinciri ve Bitcoin Terminolojisinde %51 Saldırısı Nedir?
Yapay Zekâ Özeti
Daha Fazlasını Görün
Makalenin içeriğini hızlıca kavrayın ve piyasa algısını sadece 30 saniyede ölçün!
Blok zincirinin merkeziyetsiz doğası ve kriptografik algoritma, dışarıdan saldırı olasılığını neredeyse imkânsız hâle getirir. Ancak geçmişte Ethereum Classic, %51 saldırısı nedeniyle tahmini 1,1 milyon $’lık zararla bu kötü niyetli saldırının kurbanı olmuştu. Peki, %51 saldırısı nedir ve nasıl gerçekleşir?
%51 saldırısı (yüzde 51 saldırısı), blok zinciri ağının kesintiye uğramasına ve nihayetinde madencilikte tekelleşmeye neden olabilen, blok zincirine sızma şeklinde bir saldırı türüdür. Bu saldırı; bir madencinin, kuruluşların veya tek bir kuruluşun, blok zinciri ağındaki hash oranının veya bilgi işlem gücünün %50’sinden fazlasını kontrol ettiğinde meydana gelir.
Saldırının bir sonucu olarak, saldırganlar madencilerin madencilik faaliyetlerini önlemek, işlemleri iptal etmek ve nihayetinde kendilerine ait olmayan çalınmış coinlerle kaçmak için erişimi ele geçirirler.
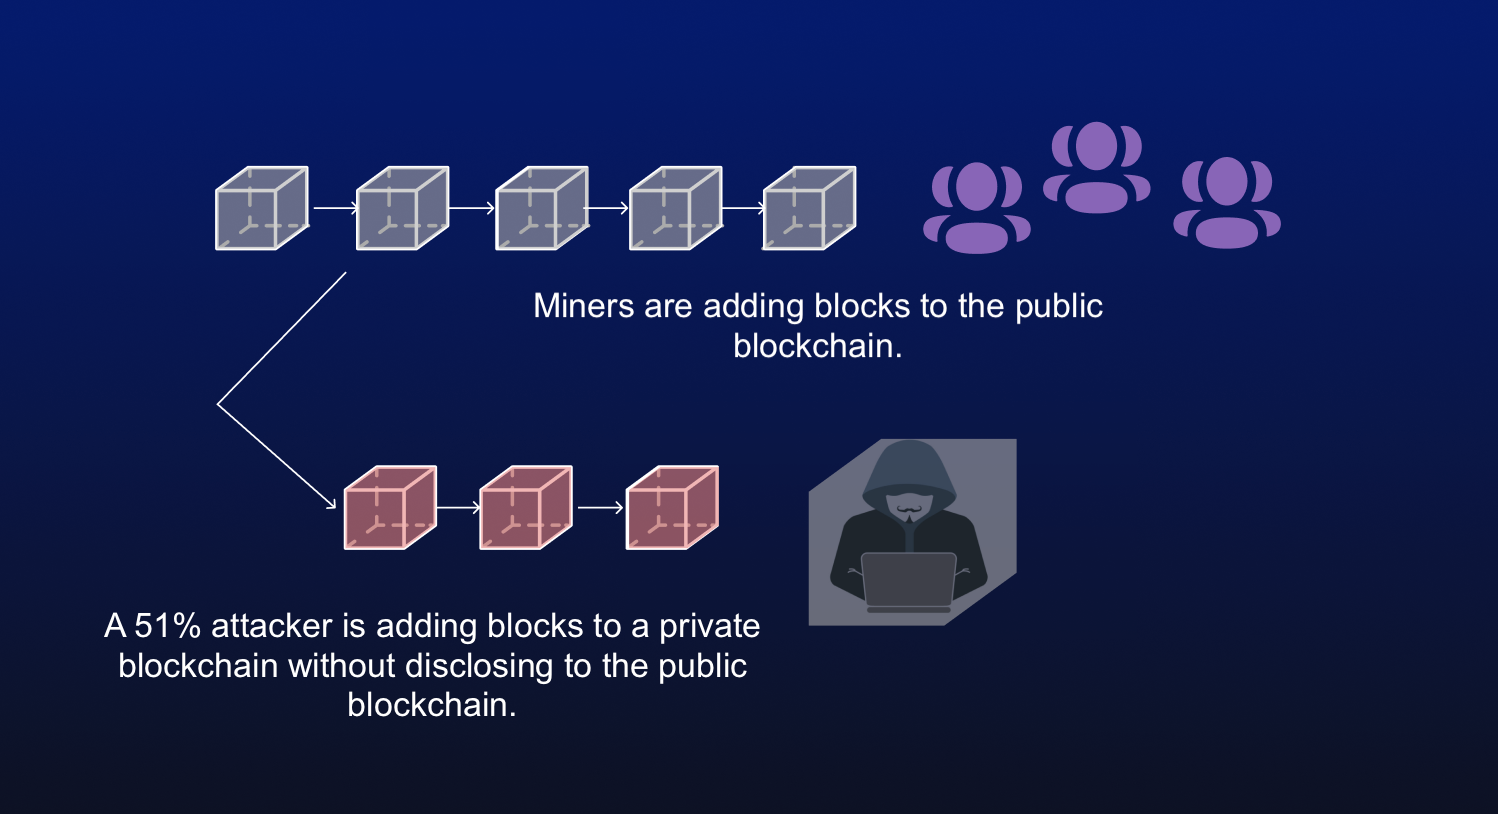
Blok zinciri ele geçirildiğinde, saldırgan bir işlemi değiştirmek için yeterli madencilik gücüne sahip olacaktır. Yani bu saldırgan, blok zincirindeki bir işlemi değiştirilebilir ve tüm madencilik faaliyetleri durdurulabilir hâle gelir. Bu durum, %51 saldırısını gerçekleştiren saldırganın blok zincirinde çift harcamaya neden olan bir işlemi tam olarak tersine çevirmesidir.
Saldırganın bir ürün karşılığında 1 BTC harcadığını düşünelim. Aslında blok zinciri, normal şartlar altında bu işlemi blok zincirine kaydetmelidir. Ancak, %51 saldırısını gerçekleştiren saldırgan, hem harcadığı BTC'ye hem de karşılığında aldığı ürüne sahip olmak için söz konusu işlemi tersine çevirerek iade sürecini tetikleyebilir.
%51 Saldırısı Nedir? Nasıl Çalışır?
%51 saldırısı, belirlenen güvenlik protokollerini ele geçirmek için mevcut bir ağı hükümsüz bırakarak çalışır. Bu etkiler ciddi olabilir veya olmayabilir ancak hepsi saldırganların elindeki güce güç katar.
Yani, saldırganların sahip olduğu hash gücü ne kadar fazla olursa saldırıyı gerçekleştirmek de o kadar kolay olur. Sonuç olarak, zararlar daha dolaylı olarak ortaya çıkar. Blok zincirlerinde ve Bitcoin'de %51 saldırısı nasıl gerçekleşebilir? Değerlendirmemize bakalım:
Blok Zincirleri ve Bitcoin Üzerindeki Etkisi
Adına ne derseniz deyin, tek bir şahıs, kuruluş, oluşum vb. blok zincirindeki bilgi işlem gücünü hükümsüz bırakarak geçersiz kıldığında, %51 saldırısı başlatılabilir. Saldırı Bitcoin’deki hash gücüne sızdığında, saldırıyı gerçekleştiren yeni işlemleri geciktirebilir ve nihayetinde manipülasyon yaparak aynı coinin birden fazla kez kullanımını sağlayabilir (çifte harcama).
Bitcoin blok zinciri, işlemleri doğrulamak için bir İş Kanıtı (PoW) mutabakat mekanizması kullandığından, bu kesintiler blokların madenciler tarafından kronolojik sırada onaylanmasını ve düzenlenmesini geciktirir. Bir madencinin bilgi işlem gücünün azaldığını düşünelim. Bu durumda, bu madencinin bir blokta düzenlenecek bir işleme verecek onayı gecikir. Bu nedenle blok zinciri ağında bozulma meydana gelir. Bu sayede saldırganlar, denklemleri bir madenciden daha hızlı çözebilirler.
Sonuç olarak saldırgan, bir coini iki kez harcamak amacıyla, onaylanmamış bir işlemi tersine çevirmek için kontrolü eline alır. Üstelik saldırganlar, saldırı düzenledikleri blok zincirinin algoritmasında güncelleme yaptıkları için madencileri masrafları ve emekleri karşılığında ödüllendirmeyi amaçlayan madenci ödüllerini de kendileri kazanırlar. Saldırganlar Ethereum Classic (ETC) ve Bitcoin Cash’e (BCH) tam olarak bu şekilde saldırmıştı.
%51 Saldırısı Ne Kadar Tehlikelidir?
Evet, %51’lik saldırı madencilere zarar verir ve blok zinciri ağının aksaması, güvenlik açığının mevcut olduğu anlamına gelir. Ancak uzmanlar bunun aksini düşünüyor. Aslında bu saldırı, farklı bakış açılarından analiz edildiğinde faydalı bile olabilir.
Bitcoin’in hash gücünün, aynı hedefi paylaşan katılımcıların katkılarından geldiği açıktır ve bu kişiler, bir karar verirken mantıklı davranırlar. Ancak, fiyat konusunda ayrım meydana geldiğinde hash gücü dağılımını değiştirmek için hâlâ gizli anlaşma riski vardır. Bu sayede diğer kişiler, güç değişiminden faydalanabilir veya en azından önemli zararlardan kurtulmak için bu şekilde hareket edebilirler.
Sistemin temelinde yatan POW, Bitcoin gibi blok zinciri için dirençli olsa da, ETC gibi daha küçük projelerde tam tersi söz konusudur. Bunun nedeni, Bitcoin’e saldırmayı planlayan bir saldırganın, Bitcoin madenciliği yapmak için yeterli bilgi işlem gücü üretmek amacıyla madencilik ekipmanı toplamak üzere devasa miktarda paraya ihtiyacı olmasıdır. Bu nedenle, Bitcoin bile %51 saldırısı altındayken; manipülasyon kârlı bir iş olmaz.
%51 Saldırısının Kusurları Nelerdir?
Bu saldırı ne kadar tehlikeli olursa olsun, blok zincirinde bazı önlemler bulunur ve bu önlemlere sızılamaz.
İşte bilmeniz gerekenler:
%51 saldırısının, madencilerin blok başına alacakları ödülü manipüle edebilmesi mümkün değildir.
Saldırganın işlem oluşturabilme yetisi bulunmaz.
Tersine işlem gerçekleştiğinde, saldırganın yalnızca özel işlemleri veya kişisel işlemlerini tehlikeye atması mümkün olur.
Blok zinciri ağında bulunan tokenlerin veya coinlerin üst limitini artırmak mümkün değildir.
%51 Saldırısı ile %34 Saldırısı Arasındaki Fark
%34 ve %51 saldırısı, blok zinciri için aynı tehdide sahiptir ve nihayetinde madencilik gücünü kontrol eder. Ancak bu iki saldırıyı birbirinden ayıran şey, %34’lük saldırının, bir işlemi onaylamak veya onaylamamak için blok zinciri defterini manipüle ederek Tangle mutabakat algoritmasını kullanmasıdır.
Buna karşılık, %51 saldırısı, saldırgana herhangi bir madencilik faaliyetini durdurabilecek veya bir coini etkili bir şekilde yeniden kullanabilecek şekilde blok zinciri ağının tüm kontrolünü verir.
Hangi Blok Zinciri Platformları %51 Saldırıya Uğradı?
Teorik olarak Bitcoin ve Ethereum blok zincirleri, daha küçük projelere kıyasla %51 saldırılarına karşı daha dirençlidir. Yine de birçok proje bu saldırıya açık durumda. İşte bu saldırıdan zarar gören platformlardan bazıları.
Grin (GRIN):
Son haberlere göre, gizliliği merkeze alan kripto ağı GRIN’e %51 saldırısı ile sızıldı. Anonim bir kuruluş, 7 Kasım 2020’de ağın hash gücü üzerinde toplam %58,1’lik bir kontrol elde etti. Bu da hızlı ödemenin durmasıyla sonuçlandı.
Vertcoin (VTC):
Dirençli kripto varlığı tekelleştiren ASIC madenciliği kapsamında, VTC’de birden fazla %51 saldırısı meydana geldi. Bu durum kripto dünyasında şaşkınlıkla karşılandı. Ekim ve Aralık 2018’de VTC, Nice Hash’ten yeterli bilgi işlem gücü elde eden bir kuruluşun çift harcaması nedeniyle 100.000 $ değerinde VTC kaybetti. Sonuç olarak VTC, ağındaki 300 bloktan fazlasını ve 600 bloğun sert çatallanmasını yeniden düzenledi.
Bitcoin Gold (BTG):
Mayıs 2018’de BTG'de çifte harcama olayı yaşandı ve toplam 12.239 BTG (18 milyon $) durumdan etkilendi. Ocak ayının sonlarında Bitcoin Gold tekrardan %51 saldırsına kurban oldu ve nihayetinde iki gün içinde 7.000 BTG'den fazlası iki kez harcandı. Saldırı, blok zincirindeki iki büyük yeniden yapılanmanın (reorg’lar) ortadan kaldırılmasının bir sonucuydu.
Ethereum Classic (ETC):
ETC blok zinciri, bir ay içinde bir değil üç kez %51 saldırısına uğradı. Saldırıların her biri Ağustos 2020’de meydana geldi. Bu saldırıların ilki 1 Ağustos, 6 Ağustos ve son olarak 29 Ağustos’ta gerçekleşti. Bu saldırı, kripto varlık hizmet sağlayıcı Coinbase’in tüm ETC yatırma ve çekme işlemlerini durdurmasına bile neden oldu.
%51 Saldırısı Nasıl Önlenir?
%51 saldırısı, İş Kanıtı (PoW) mutabakat algoritması kullanan kripto varlık blok zincirlerini gözüne kestirir. Bu saldırıya karşı en iyi savunma, Hisse Kanıtı (PoS) mutabakat mekanizmasının kullanılmasıdır. İşte Ethereum 2.0. tam da bunu aşmayı amaçlıyor.
PoS algoritmasını kullanırken doğrulayıcılar, ağın operasyonel yetkinliklerini sürdürerek sızma risklerini azaltabilirler. Örneğin PoS, stake edilen kripto varlık miktarını sınırlandırmaya yardımcı olur. Bu nedenle, yüzde 51 saldırısı mümkün olsa bile, sisteme hakim olmak için bir kuruluşun başlangıçta kripto varlık için büyük miktarda itibari para harcaması gerekir. %51 saldırısına daha yakından baktığımızda, kârlılığın korkunç derecede riskli ve düşük olması nedeniyle PoS ile çalışan kripto varlıkların hedef olma olasılığı son derece düşüktür.
%51 Saldırısının Yeniden Meydana Gelme Şansı Var mı?
Blok zinciri kodlarında bir hata olduğu göz önünde bulundurulduğunda %51 saldırısı gerçekleşebilir ve yeniden meydana gelme olasılığı vardır. Bu tür bir olay meydana geldiğinde saldırgan, saldırıyı başlatmak için daha hızlı yeni blok üretmek üzere blok zincirini kesintiye uğratabilir. Genel olarak bu saldırı tekrar meydana gelebilir ancak Bitcoin blok zinciri çok daha esnektir.
Bitirirken
Blok zinciri ve kripto varlıklar gibi yeni yeni filizlenen her türlü teknoloji, çeşitli risklerle ve güvenlik açıklarıyla karşı karşıya kalabilir. Tam da bu nedenle %51 saldırısının ne olduğunu bilmemiz gerekiyor.
Gün geçtikçe daha fazla teknoloji bu sıkıntıyı çözmeyi vaat etse de, siber dünyada sızmalar hâlâ kaçınılmazdır. Bu tür saldırılar, sektöre ve şirketlere en iyi şekilde öğrenmeleri ve gelişmeleri için meşru nedenler sunar. Sürekli değişen bu sektörde geleceğin neler getireceğini yaşayıp göreceğiz.
Sorumluluk Reddi: Yukarıdaki içerik yalnızca bilgi verme amaçlıdır. Bybit TR tarafından yayınlanan içerikler hiçbir surette herhangi bir kripto varlığa yatırım yapmaya teşvik etmek veya yatırım tavsiyesi olarak yorumlanamaz. Bybit TR’nin internet sitesi veya uygulamasında yayınlanan içeriklerde herhangi bir ürün veya hizmete ilişkin bilgi verilmesi, o ürün veya hizmetin satın alınmasına yönelik yönlendirme olarak değerlendirilemez. Bahsedilen ürün ve hizmetleri kullanmayı planlayan kullanıcıların, yatırım yapmadan önce profesyonel tavsiye almaları ve muhtemel riskleri değerlendirerek ürün ve hizmetleri kullanıp kullanmayacaklarına karar vermeleri önerilir. Bybit TR’nin yurt dışında yerleşik kripto varlık hizmet sağlayıcılarına ilişkin haber niteliğinde bilgi verme amacıyla oluşturduğu içerikler, hiçbir şekilde bu platformlara yönelik yönlendirme sayılamaz ve söz konusu platformların ürün ve hizmetlerinin pazarlandığı anlamına gelmez. Bu içerik, farklı dillere çevrilecektir. Herhangi bir çeviri hatası olması durumunda İngilizce metin geçerli olacaktır.